Consent Management ของ Enterprise กับ SME ต่างกันตรงไหน?
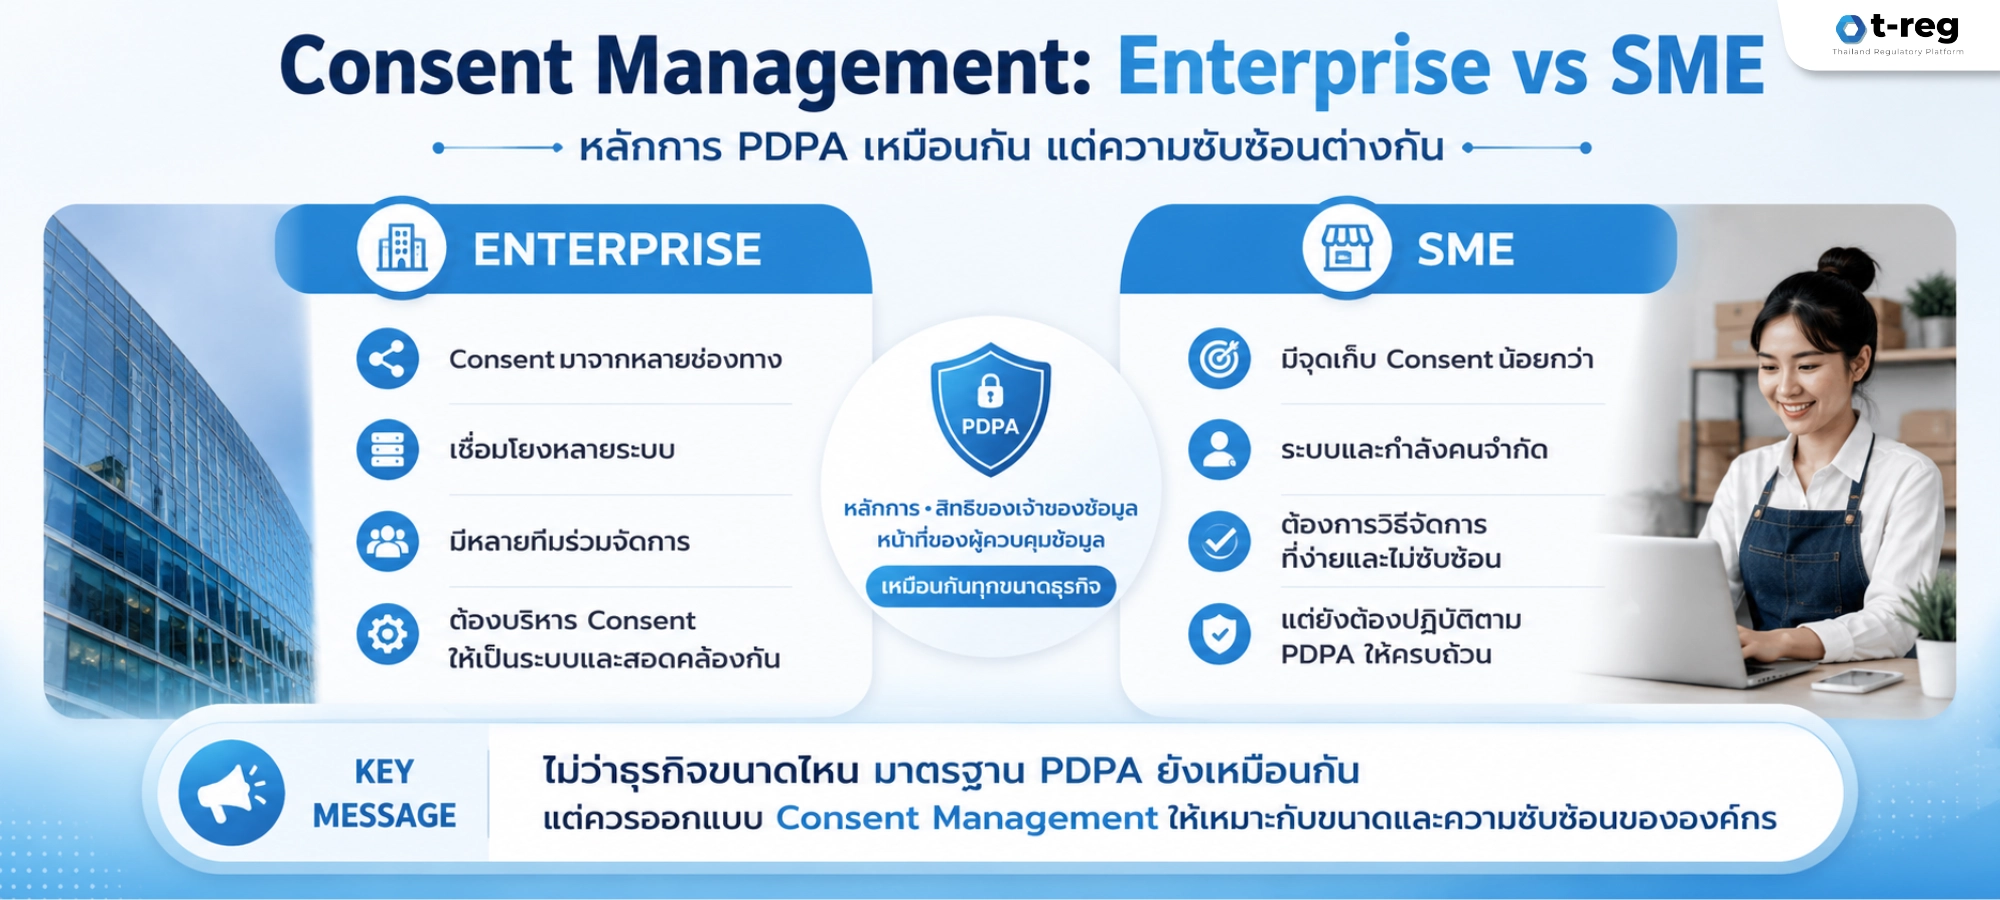
คำตอบสั้น ๆ คือ หลักการตามกฎหมายเหมือนกันทุกขนาดธุรกิจ แต่ความซับซ้อนในการจัดการต่างกันมาก Enterprise ต้องรับมือกับ consent จากหลายช่องทาง หลายระบบ และหลายทีมพร้อมกัน ขณะที่ SME มักมีจุดเก็บ consent ไม่กี่จุดแต่ขาดระบบและกำลังคนที่จะดูแลให้ครบถ้วน ทั้งสองฝั่งจึงต้องออกแบบวิธีจัดการ Consent Management ที่ต่างกัน แม้กฎหมาย PDPA จะกำหนดมาตรฐานเดียวกันไว้ก็ตาม
บทความนี้จะพาไปดูหลักการที่ PDPA กำหนด ความแตกต่างของการจัดการ Consent ระหว่าง Enterprise กับ SME และ checklist ที่ใช้ได้จริงไม่ว่าธุรกิจจะขนาดไหน
Consent Management คืออะไร ทำไมทุกธุรกิจต้องมี
Consent Management คือกระบวนการขอ เก็บ และบริหารจัดการความยินยอมของเจ้าของข้อมูลส่วนบุคคลตลอดวงจรชีวิตของข้อมูลนั้น ตั้งแต่วันที่ขอความยินยอมครั้งแรก ไปจนถึงวันที่เจ้าของข้อมูลต้องการถอนความยินยอม ภายใต้ PDPA มาตรา 19 ผู้ควบคุมข้อมูลส่วนบุคคลจะเก็บ ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลไม่ได้หากไม่ได้รับความยินยอมจากเจ้าของข้อมูลก่อน เว้นแต่จะเข้าข้อยกเว้นตามกฎหมาย
ความท้าทายคือ “ขอ consent” เป็นเพียงจุดเริ่มต้น แต่การ “จัดการ” consent ให้ถูกต้องตลอดเวลาต่างหากที่ธุรกิจส่วนใหญ่ทำได้ไม่ครบ เพราะต้องตอบคำถามให้ได้ตลอดว่าใครเคยให้ consent เรื่องอะไร เมื่อไหร่ ภายใต้ privacy notice เวอร์ชันไหน และเจ้าของข้อมูลถอน consent แล้วหรือยัง
หลักการที่ PDPA กำหนดไว้ ไม่ว่าธุรกิจจะขนาดไหน
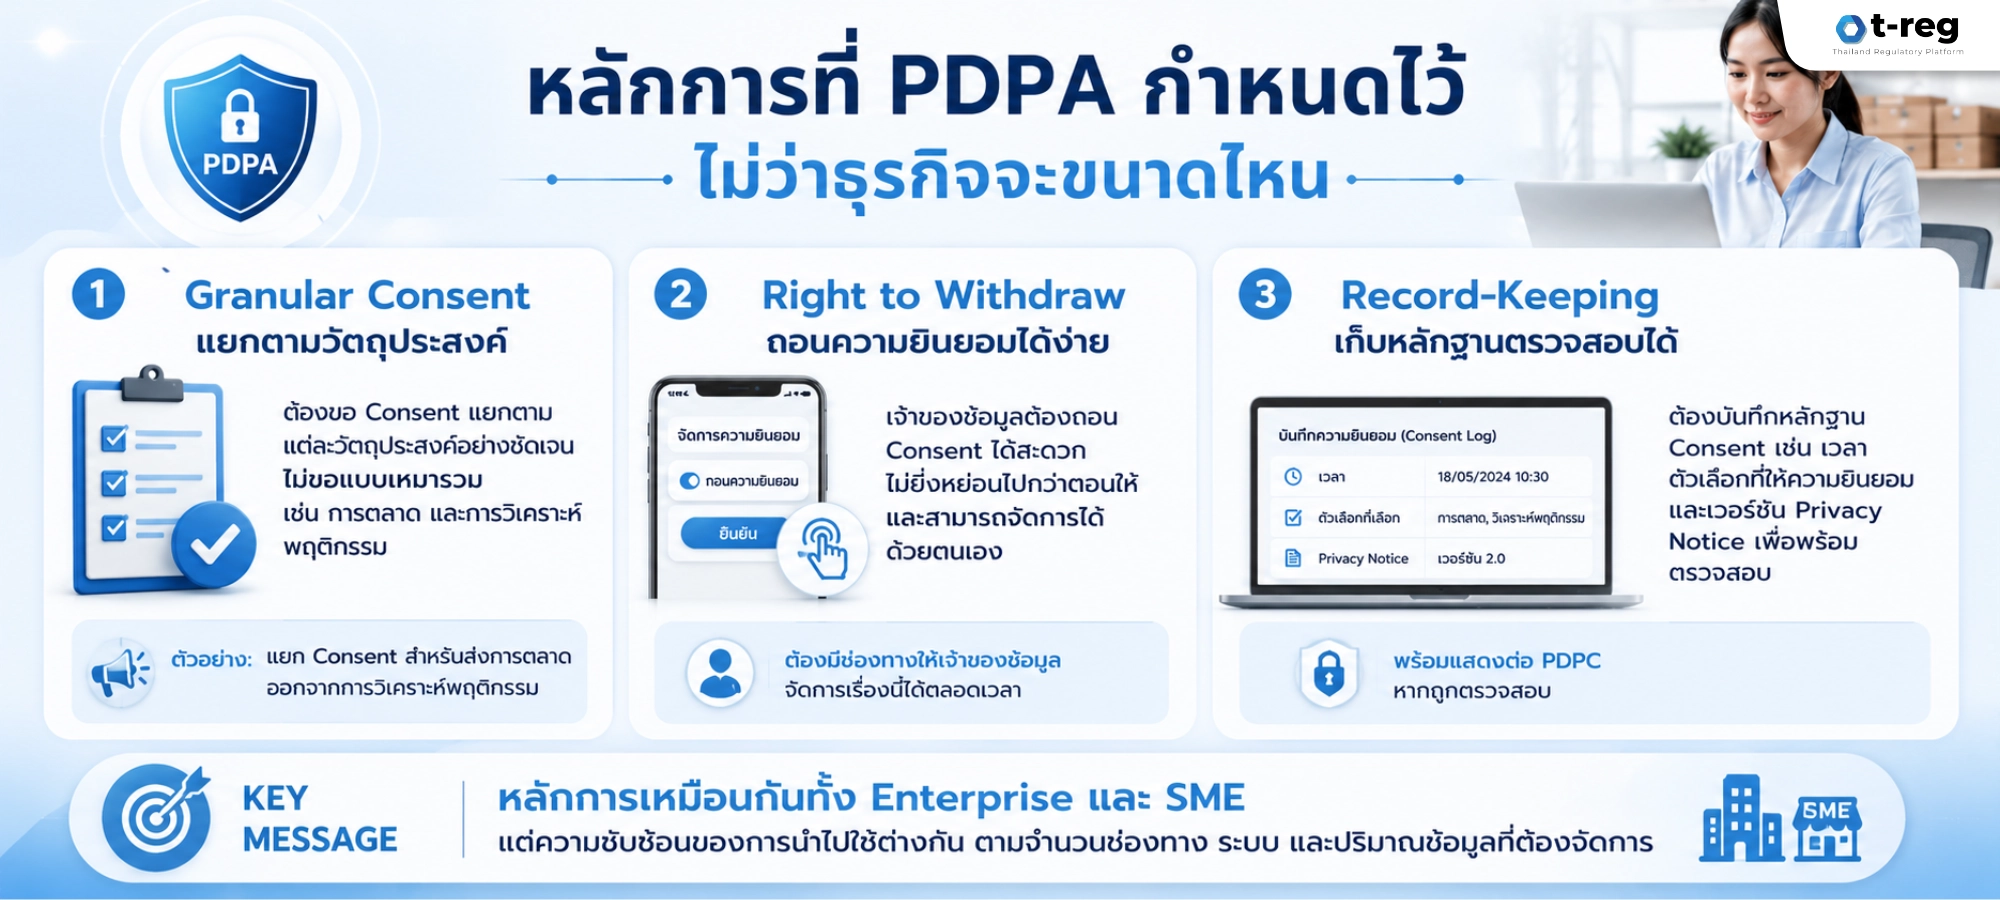
Granular Consent — แยกความยินยอมตามวัตถุประสงค์: เจ้าของข้อมูลต้องสามารถเลือกให้ความยินยอมแยกตามแต่ละวัตถุประสงค์การประมวลผลได้ ไม่ใช่การขอ consent แบบเหมารวมทุกเรื่องในคำขอเดียว เช่น ต้องแยกให้ชัดระหว่าง consent สำหรับส่งข้อมูลข่าวสารการตลาด กับ consent สำหรับวิเคราะห์พฤติกรรมการใช้งาน
Right to Withdraw — สิทธิถอนความยินยอมได้ง่ายเท่าตอนให้: การถอนความยินยอมต้องทำได้สะดวกไม่ยิ่งหย่อนไปกว่าตอนให้ความยินยอม และองค์กรต้องมีช่องทางให้เจ้าของข้อมูลจัดการเรื่องนี้ได้ด้วยตัวเองตลอดเวลา ยกเว้นมีข้อจำกัดทางกฎหมายหรือสัญญา
Record-Keeping — เก็บหลักฐานความยินยอมไว้ตรวจสอบได้: องค์กรต้องเก็บบันทึกหลักฐานการให้ความยินยอม พร้อมประทับเวลา ตัวเลือกที่เจ้าของข้อมูลเลือกจริง และเวอร์ชันของ privacy notice ที่ใช้ในขณะนั้น เพื่อพร้อมแสดงต่อ PDPC หากถูกตรวจสอบ
หลักการทั้งสามข้อนี้ใช้เหมือนกันทั้ง Enterprise และ SME แต่ “วิธีทำให้ครบ” ต่างกันมาก ขึ้นอยู่กับจำนวนช่องทางและปริมาณข้อมูลที่ต้องจัดการ
Enterprise vs SME: ความแตกต่างที่ต้องออกแบบให้ตรงจุด

Enterprise: หลายช่องทาง หลายระบบ ต้องการภาพรวมแบบ Real-time
องค์กรขนาดใหญ่มักเก็บ consent จากหลายจุดพร้อมกัน เช่น เว็บไซต์หลัก แอปมือถือ คอลเซ็นเตอร์ สาขาหน้าร้าน และระบบ CRM/Marketing Automation ที่เชื่อมกันหลายตัว ความเสี่ยงหลักของ Enterprise คือ consent ที่เก็บจากแต่ละช่องทางไม่ sync กัน ทำให้ทีมการตลาดอาจส่งอีเมลถึงลูกค้าที่ถอน consent ไปแล้วจากอีกช่องทางหนึ่งโดยไม่รู้ตัว
สิ่งที่ Enterprise ต้องมีคือ centralized consent management platform ที่เชื่อมต่อกับทุกระบบที่เกี่ยวข้อง มี dashboard แสดงสถานะ consent แบบ real-time สามารถ audit trail ย้อนหลังได้ทุกจุด และรองรับการทำงานร่วมกันของหลายทีม (การตลาด, IT, กฎหมาย, DPO) เพื่อให้มั่นใจว่าทุกฝ่ายเห็นข้อมูล consent ชุดเดียวกัน
SME: จุดเก็บ consent น้อยกว่า แต่ขาดระบบและกำลังคน
SME ส่วนใหญ่มีจุดเก็บ consent ไม่กี่จุด เช่น หน้าเว็บไซต์ แบบฟอร์มสมัครสมาชิก หรือ LINE Official Account แต่ปัญหาคือมักไม่มีทีมกฎหมายหรือ DPO เต็มเวลาคอยดูแล และมักใช้วิธีเก็บ consent แบบ manual เช่น เก็บไฟล์ Excel หรือกระดาษ ซึ่งเสี่ยงตกหล่นและหาหลักฐานไม่เจอเมื่อถูกตรวจสอบ
สิ่งที่ SME ควรทำคือเลือกเครื่องมือ Consent Management ที่ติดตั้งง่าย ไม่ต้องมีทีมเทคนิคเฉพาะ ครอบคลุมช่องทางหลักที่ธุรกิจใช้จริง และมีเทมเพลตความยินยอมที่ปรับแต่งได้โดยไม่ต้องเขียนโค้ดใหม่ทุกครั้ง เพื่อให้เริ่มทำได้ทันทีโดยไม่เพิ่มภาระต้นทุนเกินความจำเป็น
Checklist Consent Management ที่ใช้ได้ทั้ง Enterprise และ SME
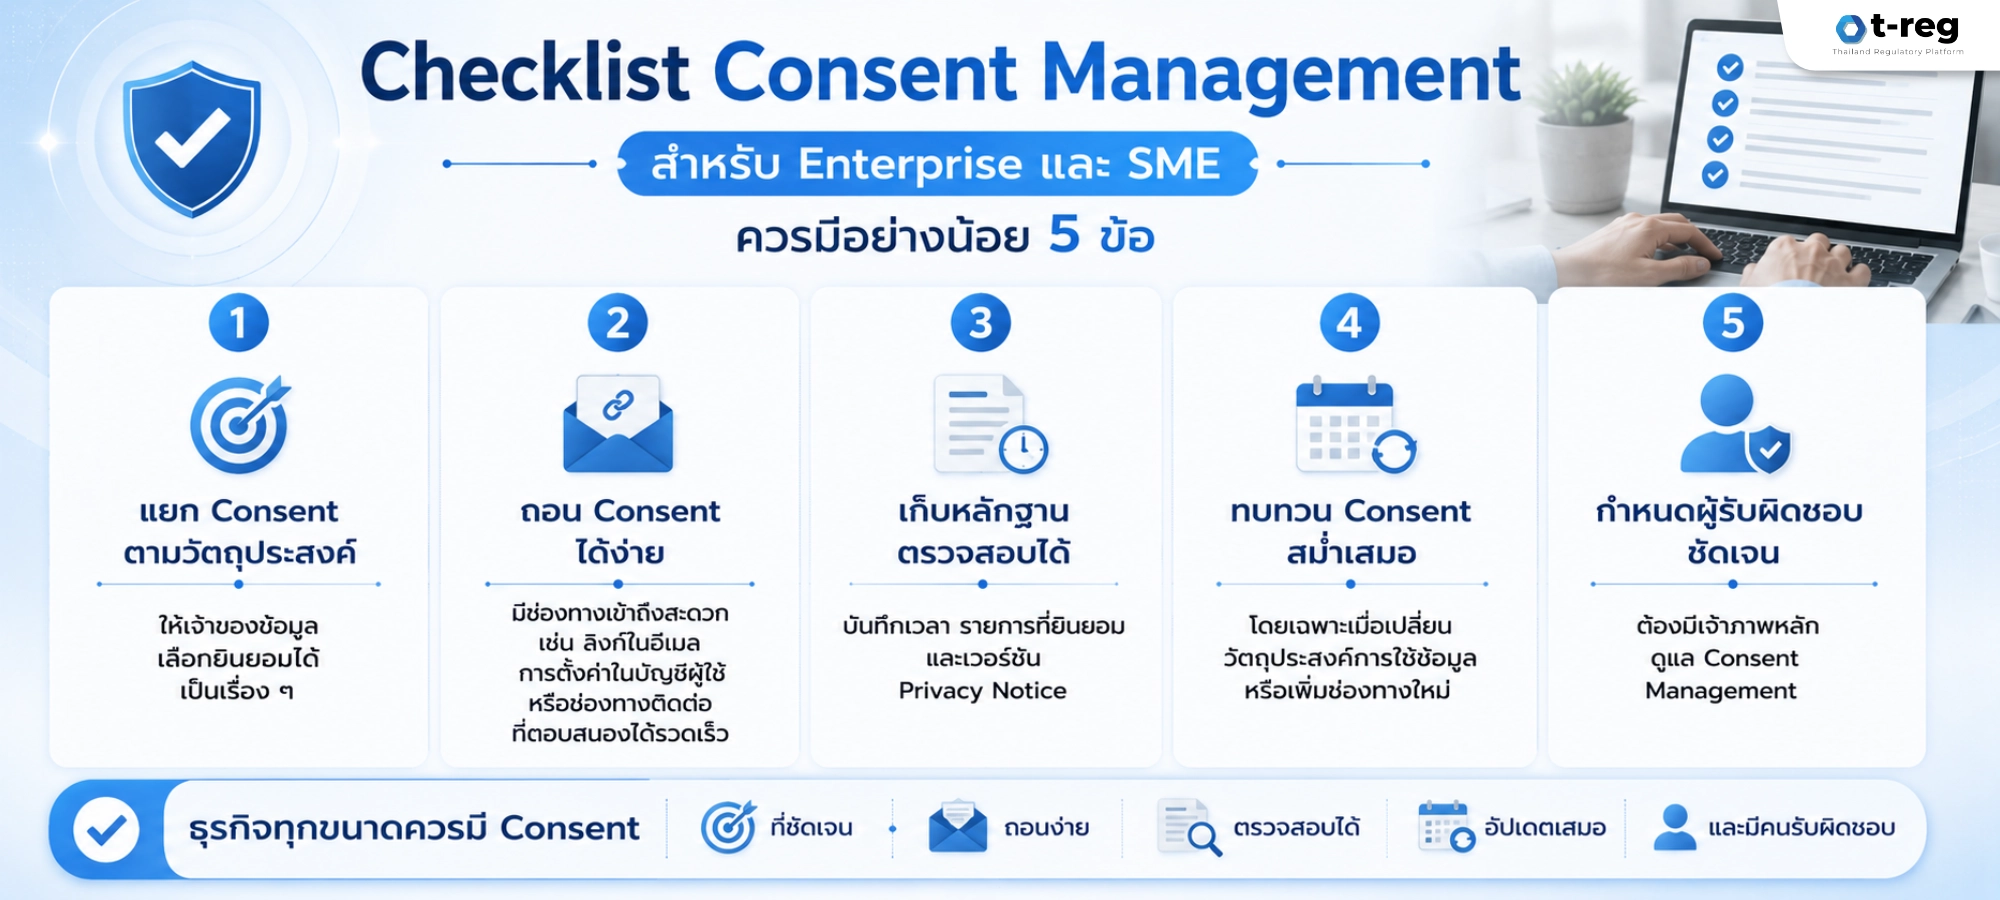
ไม่ว่าธุรกิจจะขนาดไหน ควรตรวจสอบให้ครบ 5 ข้อนี้เป็นอย่างน้อย
- แยกวัตถุประสงค์การขอ consent ให้ชัดเจน ไม่รวมทุกเรื่องไว้ในข้อความเดียว ให้เจ้าของข้อมูลเลือกได้ว่าจะยินยอมเรื่องไหนบ้าง
- มีช่องทางถอน consent ที่เข้าถึงง่าย ไม่ว่าจะเป็นลิงก์ในอีเมล การตั้งค่าในบัญชีผู้ใช้ หรือช่องทางติดต่อที่ตอบกลับเร็ว
- เก็บหลักฐานพร้อมประทับเวลาและเวอร์ชัน privacy notice เพื่อพิสูจน์ได้ว่าเจ้าของข้อมูลยินยอมอะไรไปเมื่อไหร่
- ทบทวนสถานะ consent เป็นระยะ โดยเฉพาะเมื่อมีการเปลี่ยนวัตถุประสงค์การใช้ข้อมูลหรือเพิ่มช่องทางเก็บข้อมูลใหม่
- กำหนดเจ้าภาพชัดเจนว่าใครดูแล Consent Management แม้จะเป็นทีมเล็กใน SME ก็ควรมีคนรับผิดชอบหลักอย่างน้อยหนึ่งคน
คำถามที่พบบ่อย
SME ต้องมี Consent Management Platform เหมือน Enterprise ไหม? ไม่จำเป็นต้องซับซ้อนเท่ากัน แต่ต้องครอบคลุมหลักการเดียวกันคือ granular consent, ช่องทางถอน consent และการเก็บหลักฐาน เครื่องมือที่เหมาะกับ SME ควรเน้นความง่ายในการติดตั้งและดูแลมากกว่าฟีเจอร์ที่ซับซ้อน
ถ้าเก็บ consent ด้วย Excel ผิด PDPA ไหม? ไม่ผิดกฎหมายในตัวเอง แต่มีความเสี่ยงสูงเรื่องความปลอดภัยของข้อมูลและความครบถ้วนของหลักฐาน โดยเฉพาะเมื่อธุรกิจมีจุดเก็บ consent หลายช่องทางจนไฟล์เดียวตามไม่ทัน
consent ที่เคยขอไปแล้วต้องขอใหม่เมื่อไหร่? เมื่อมีการเปลี่ยนแปลงวัตถุประสงค์การใช้ข้อมูลจากที่เคยแจ้งไว้ หรือเพิ่มการประมวลผลข้อมูลในรูปแบบใหม่ที่เจ้าของข้อมูลยังไม่เคยยินยอม ต้องขอ consent ใหม่เสมอ ไม่สามารถใช้ consent เดิมครอบคลุมได้
สรุป: หลักการเดียวกัน แต่ต้องออกแบบให้ตรงกับสเกลธุรกิจ

Consent Management ไม่มีสูตรสำเร็จเดียวที่ใช้ได้กับทุกองค์กร Enterprise ต้องการระบบที่เชื่อมทุกช่องทางและให้ภาพรวมแบบ real-time ส่วน SME ต้องการเครื่องมือที่ง่าย ติดตั้งเร็ว และไม่เพิ่มภาระทีมที่มีจำกัด แต่ทั้งสองฝั่งต้องยึดหลักการเดียวกันคือ granular consent สิทธิถอนความยินยอมที่เข้าถึงง่าย และหลักฐานที่ตรวจสอบได้เสมอ
หากต้องการเครื่องมือ Smart Consent ที่ปรับได้ทั้งสเกล SME และ Enterprise พร้อม dashboard ติดตามสถานะ consent แบบครบวงจร t-reg พร้อมช่วยให้ธุรกิจไทยจัดการ Consent ได้ถูกต้องตาม PDPA โดยไม่ต้องเพิ่มทีมใหม่
ติดต่อผู้เชี่ยวชาญจาก t-reg วันนี้ เพื่อสร้างอนาคตที่ขับเคลื่อนด้วยความเชื่อมั่น
โทร 02-096-3585
รับชมบริการของเราได้ที่ t-reg.co